Tạo Backup plan
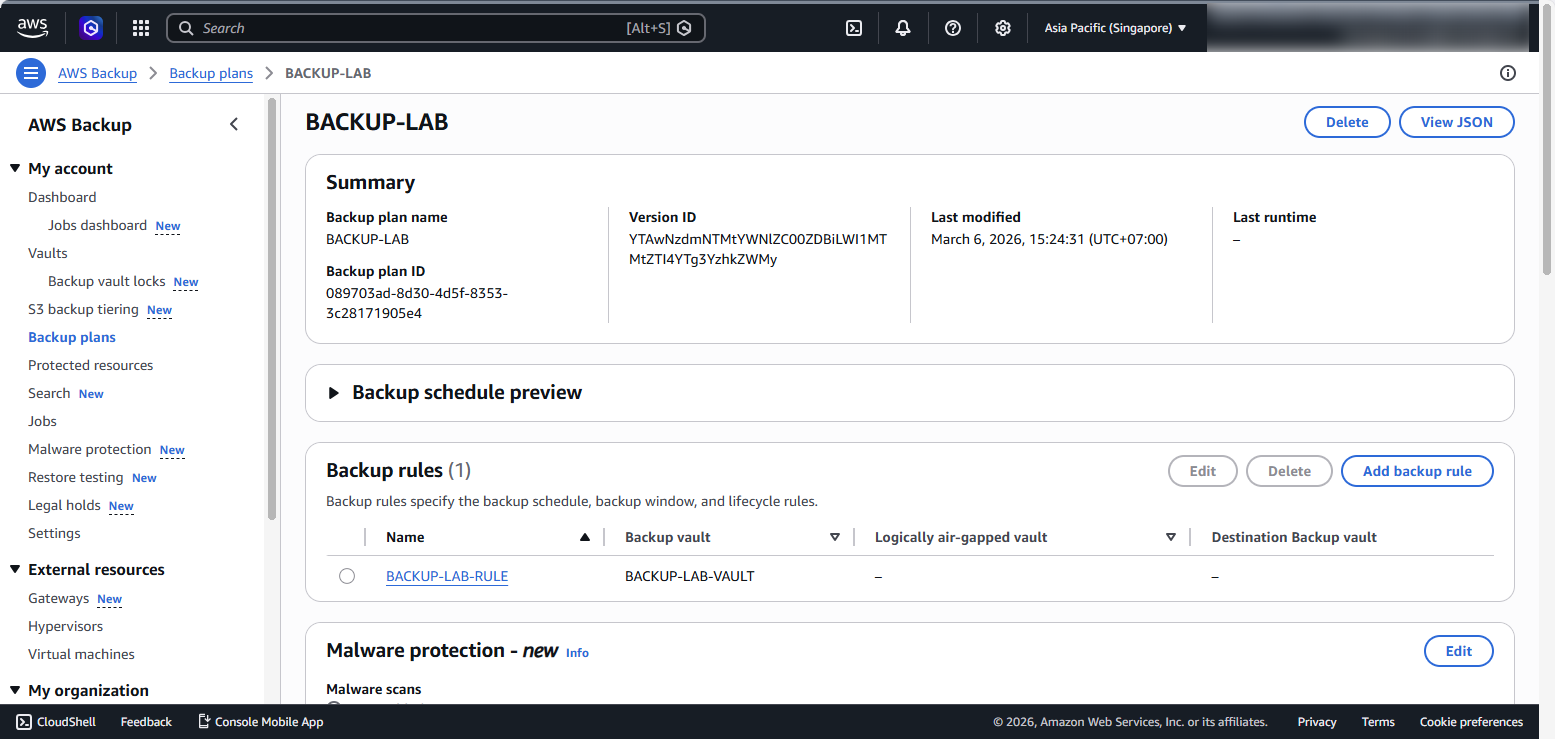
Tạo Backup Plan
Để đảm bảo một chiến lược sao lưu hoàn hảo, cần có sự cân nhắc kỹ lưỡng và đa chiều. Thành công của một tổ chức phụ thuộc nhiều yếu tố, trong đó có chiến lược dự phòng. Các yếu tố chủ yếu ảnh hưởng đến chiến lược sao lưu bao gồm Mục tiêu thời gian khôi phục (RTO) và Mục tiêu điểm khôi phục (RPO), mà phải được xác định cho từng khối lượng công việc. RTO và RPO phụ thuộc vào mức độ quan trọng của công việc đối với doanh nghiệp, thỏa thuận về Dịch vụ Mức dịch vụ (SLA) và các yếu tố chi phí liên quan đến việc đạt được RTO và RPO. Chú ý rằng RTO và RPO cần được xác định cụ thể cho từng khối lượng công việc cụ thể, không phải cho toàn bộ tổ chức hoặc cơ sở hạ tầng.
- Truy cập vào AWS Management Console
- Mở AWS Management Console
- Tìm và chọn AWS Backup

- Chọn Create backup plan

- Tạo kế hoạch sao lưu
- Trong giao diện Create backup plan, chọn Build a new plan
- Đối với trường Backup plan name, nhập
BACKUP-LAB

- Cấu hình quy tắc sao lưu
- Điền RULE NAME là BACKUP-LAB-RULE
- Về phần SCHEDULE, mục FREQUENCY, chọn Daily
- Chọn Use backup window defaults - recommended để sử dụng cài đặt mặc định cho cửa sổ sao lưu
- Đối với BACKUP VAULT, chọn CREATE NEW BACKUP VAULT

- Đặt tên cho Backup Vault
- Điền tên Vault name là
BACKUP-LAB-VAULT - Chọn (default) aws/backup
- Chọn Create vault


- Tạo Backup Vault được tạo thành công.

- Chọn Create plan
- Quay lại cấu hình quy tắc sao lưu
- Điền RULE NAME là BACKUP-LAB-RULE
- Về phần SCHEDULE, mục FREQUENCY, chọn Daily
- Chọn Use backup window defaults - recommended để sử dụng cài đặt mặc định cho cửa sổ sao lưu
- Đối với BACKUP VAULT, chọn BACKUP-LAB-VAULT vừa mới tạo
 8. Thêm các cặp Key và Value cho tag

Hoàn tất việc tạo Backup Plan
Trong phần S3 backup settings, bật các tùy chọn sau:
Back up ACLs
Back up object tags
Chọn Create Plan

- Gán tài nguyên cho Backup Plan
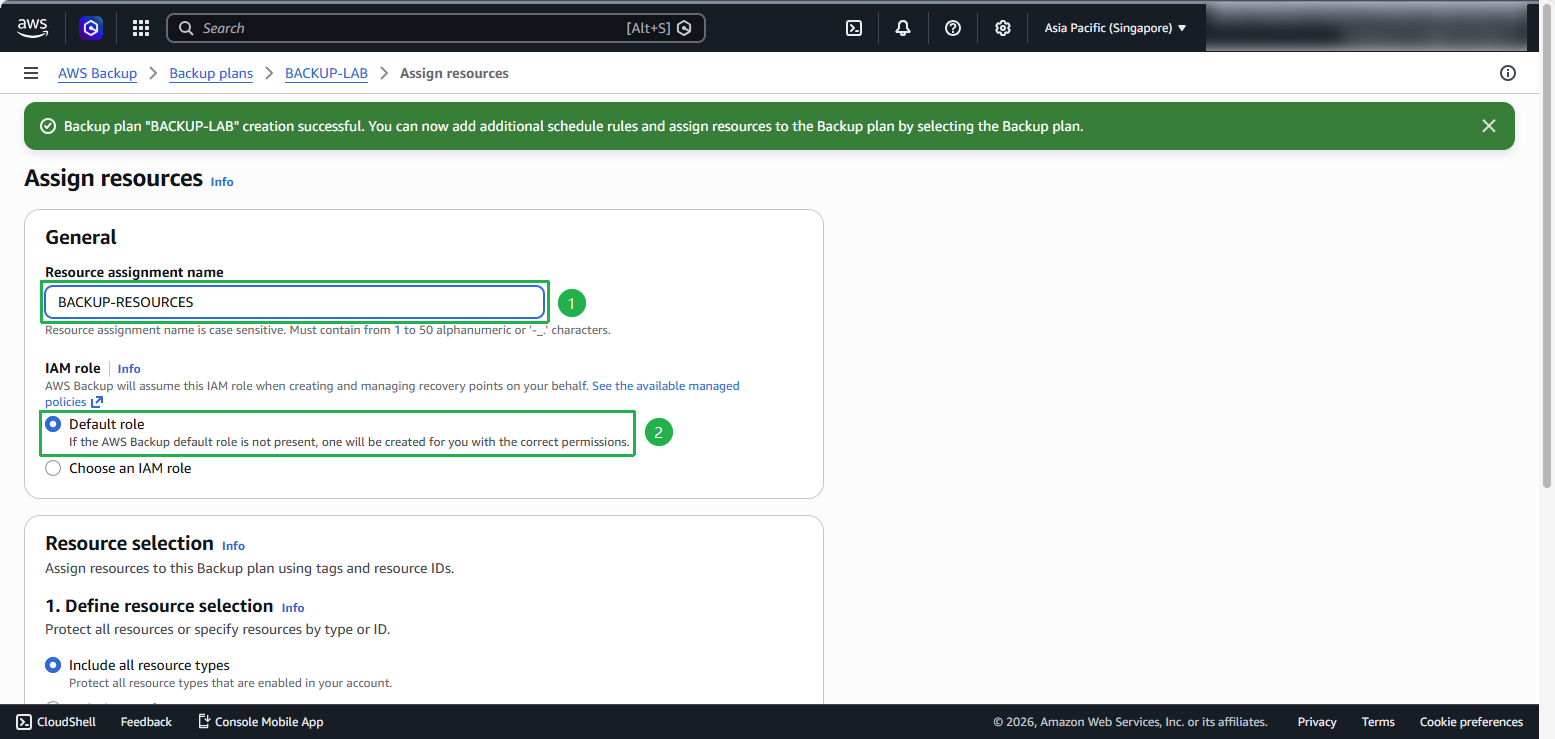
- Trong phần RESOURCE ASSIGNMENTS, chọn ASSIGN RESOURCES
- Điền RESOURCE ASSIGNMENT NAME là
BACKUP-RESOURCES - Chọn DEFAULT ROLE cho IAM ROLE. Nếu role không tồn tại, AWS Backup sẽ tự động tạo một role mới với các quyền cần thiết.
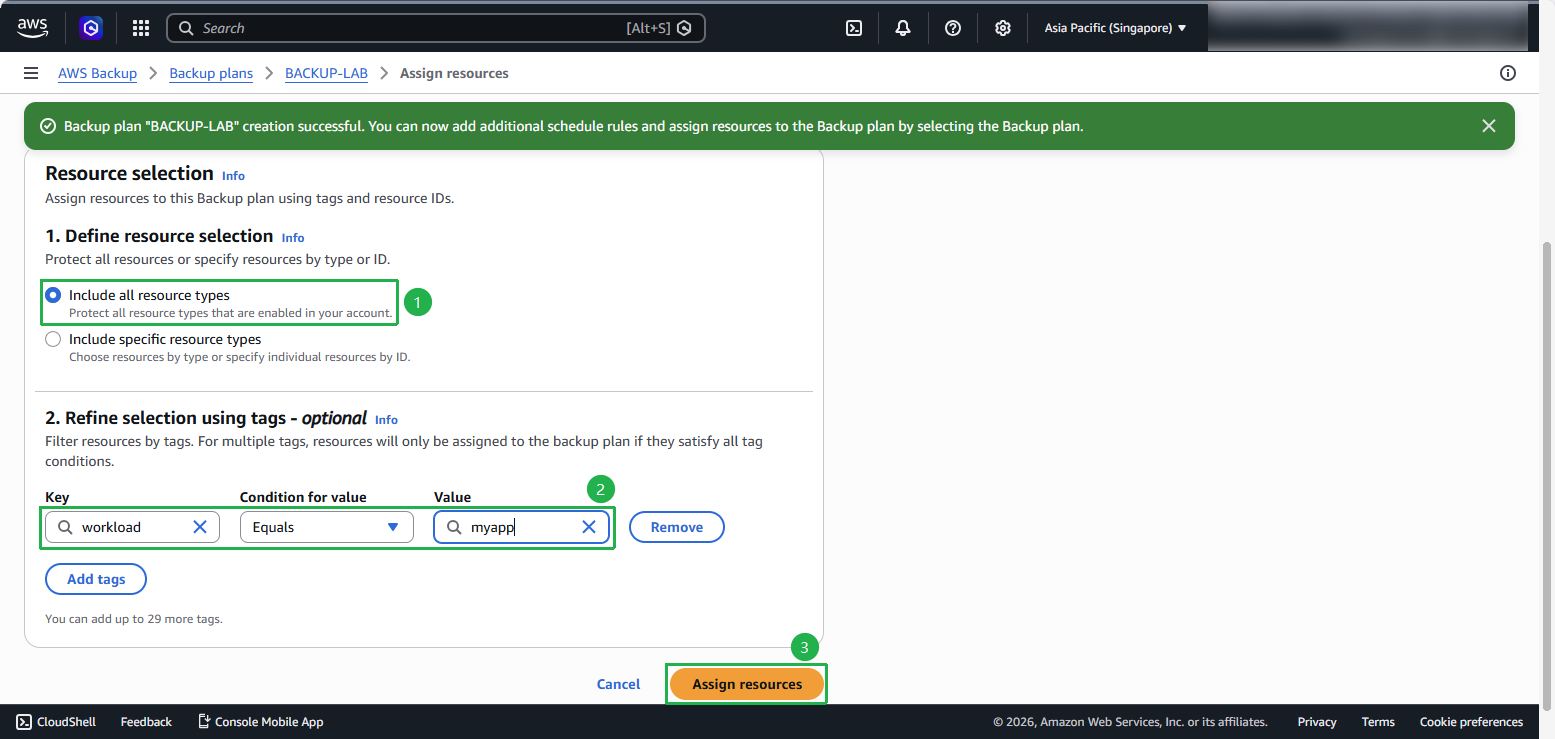
Trong phần Define resource selection, chọn Include all resource types
- Thêm Tag Key và Tag Value
- Chọn ASSIGN RESOURCES
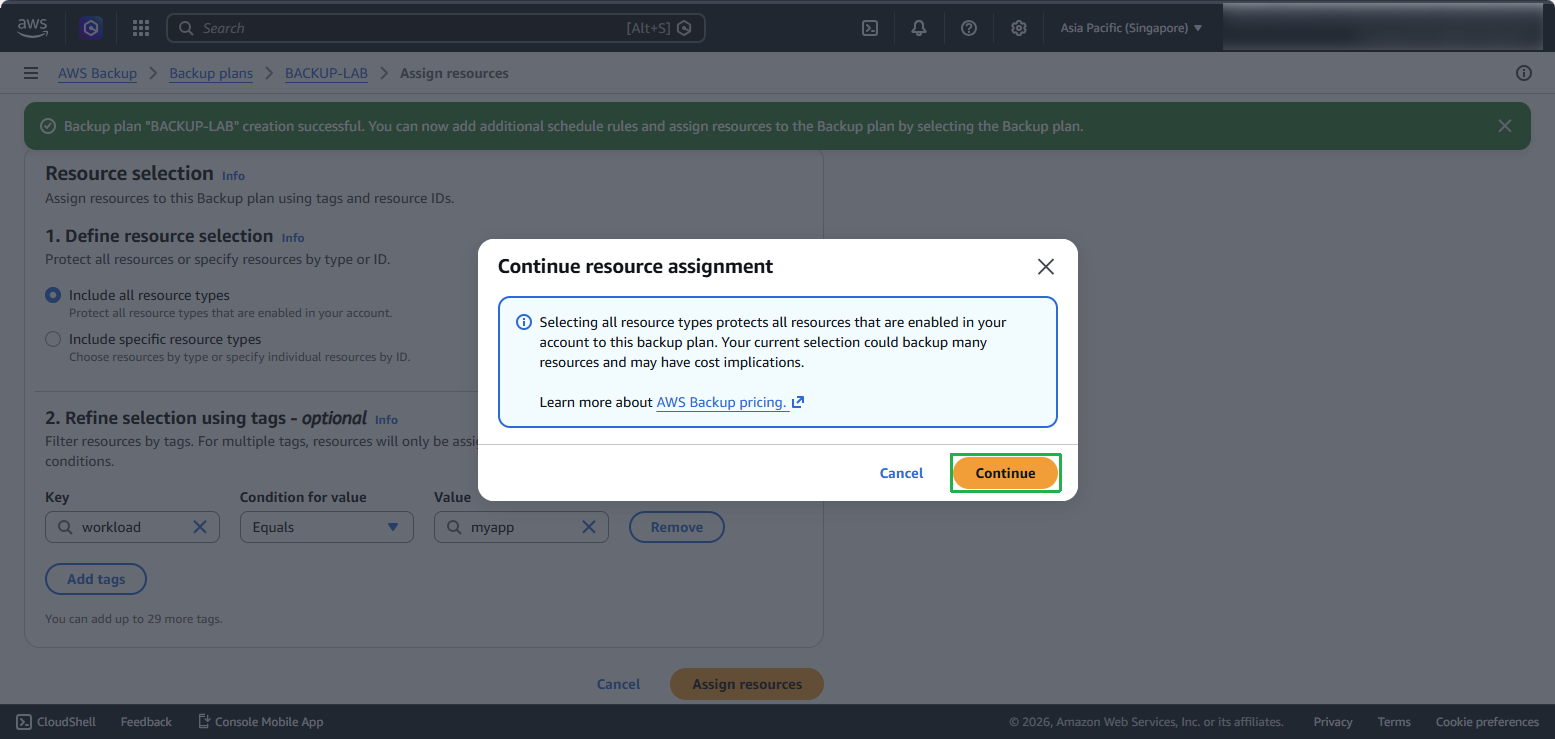
- Xác nhận và tiếp tục
- Xác nhận bằng cách chọn Continue
- Hoàn tất việc gán tài nguyên