Tạo S3 Bucket
Tạo S3 Bucket
Trong phần này, chúng ta sẽ sử dụng CloudFormation để tạo resource cho bài lab. CloudFormation stack sẽ tạo các tài nguyên dịch vụ như EC2 instance, SNS Topic và Lambda Function
- Tải Template và Lambda Function và giải nén
Tải template CloudFormation và Lambda Function.
Sau khi tải template CloudFormation và Lambda Function từ link trên:
- Chúng ta sẽ tạo một S3 bucket để lưu trữ source.
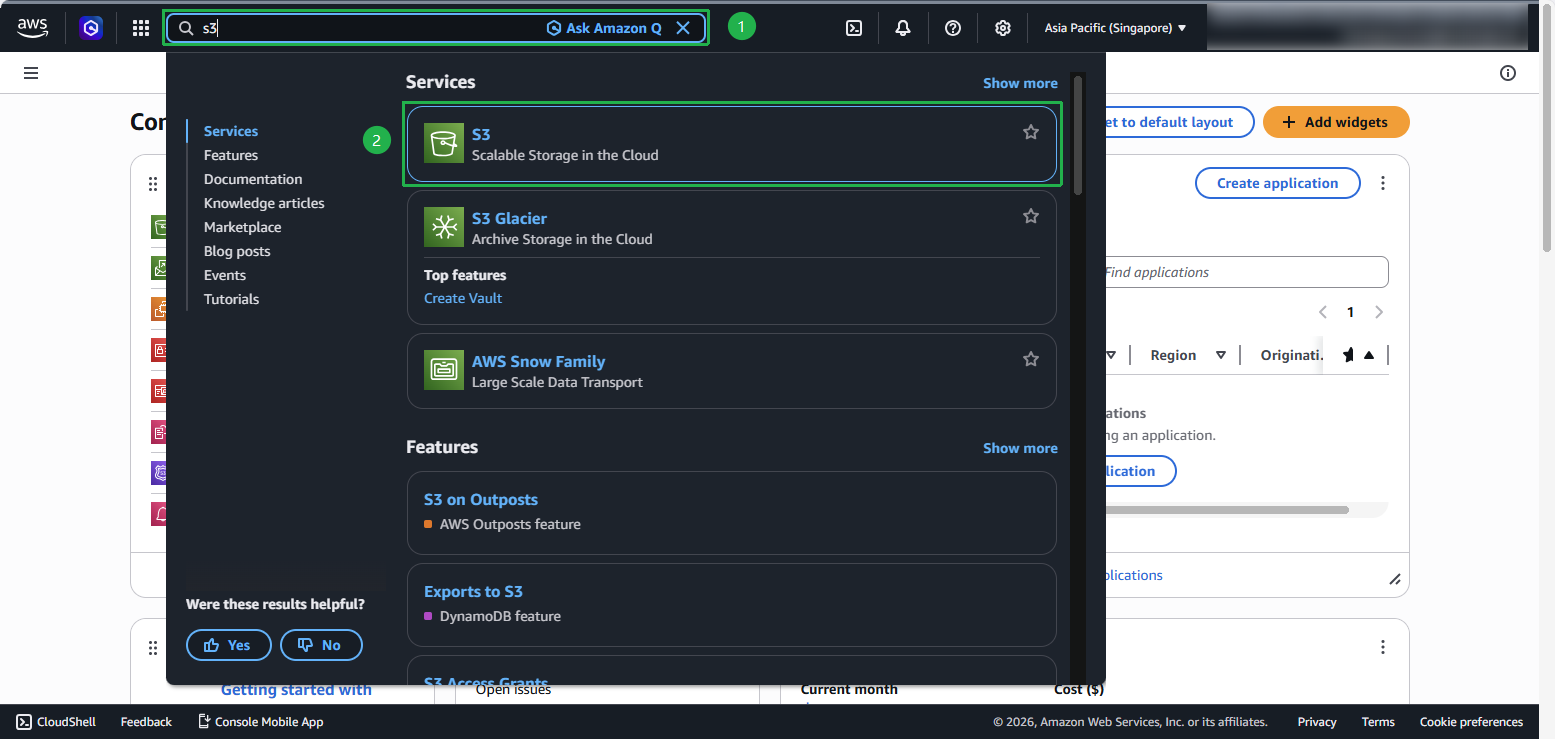
- Truy cập vào AWS Management Console, tìm và chọn S3.
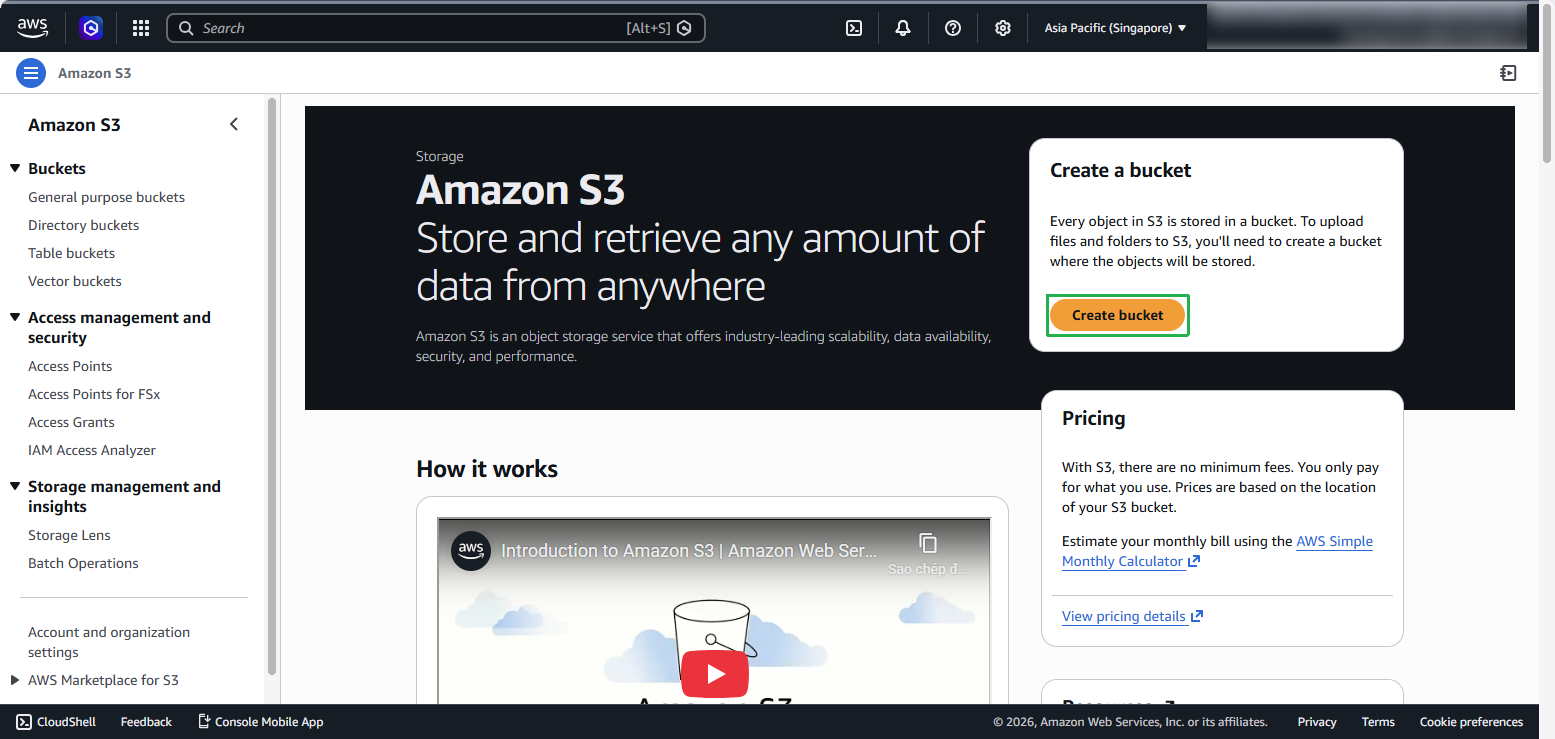
- Trong giao diện S3, chọn Create bucket.
Trong giao diện Create bucket:
- Nhập Bucket name
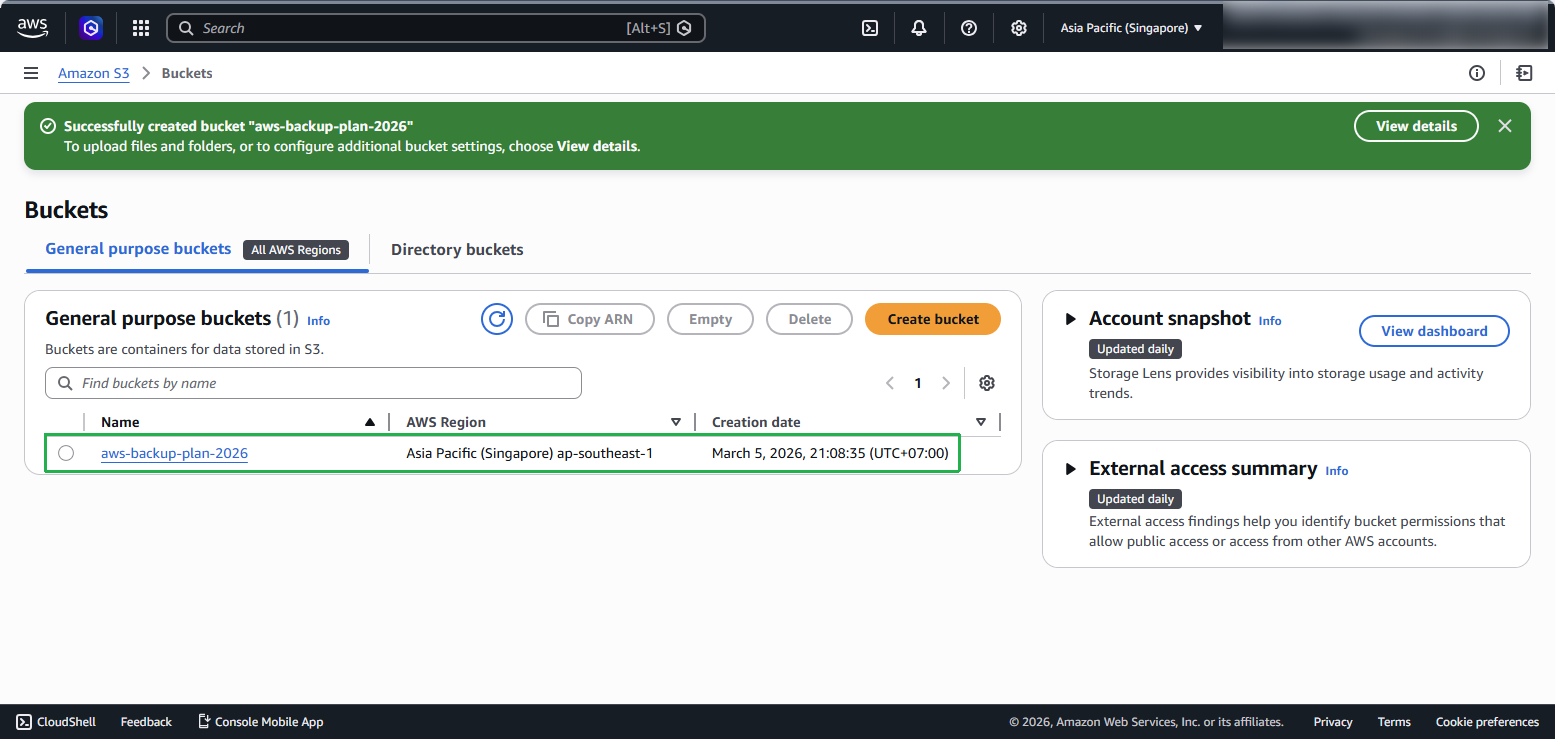
aws-backup-plan-2026, phải nhập tên duy nhất, bạn có thể chọn tùy ý (Nếu trùng sẽ dẫn đến lỗi và không khởi tạo bucket được).
- Nhập Bucket name
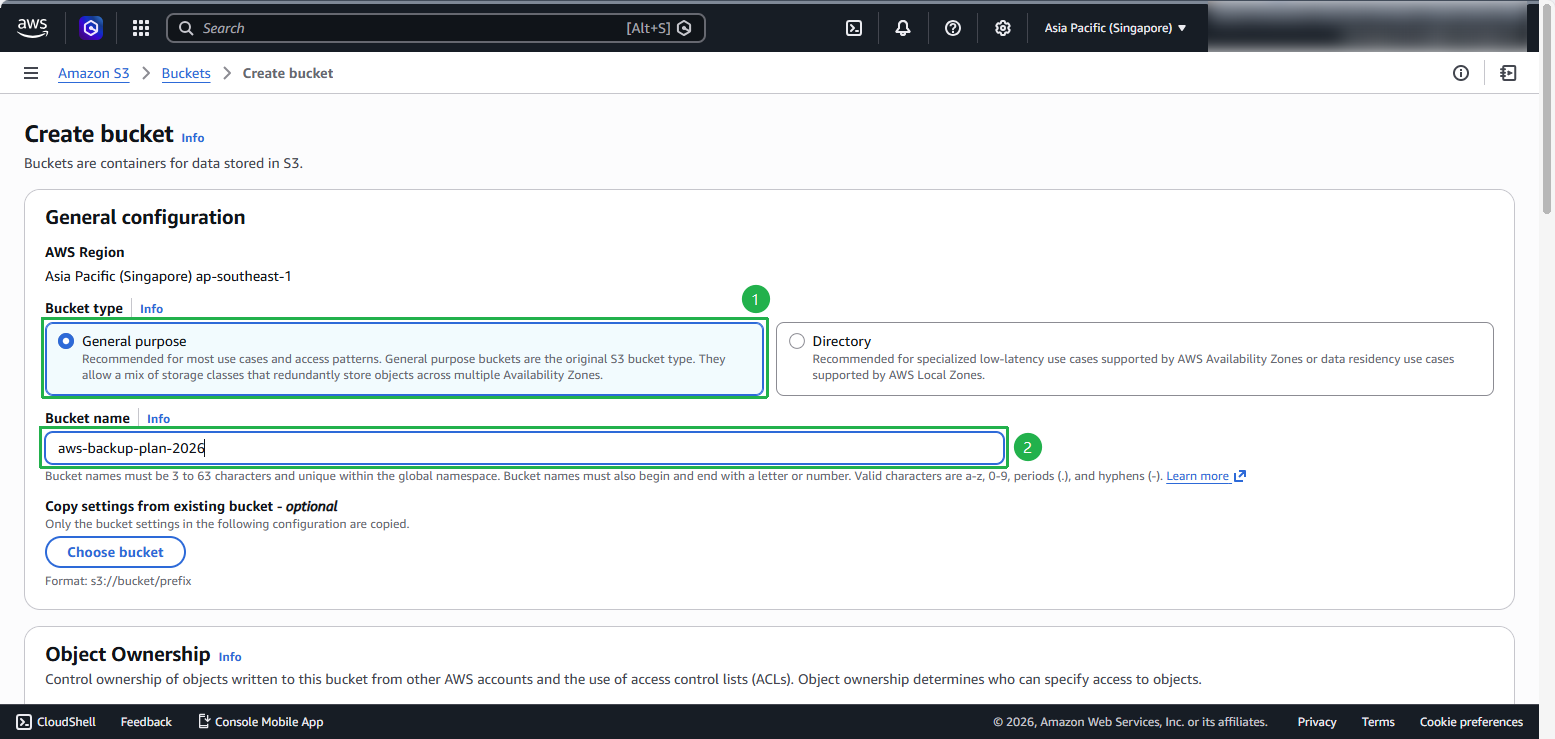
Note: Trong workshop này, chúng ta sẽ sử dụng Region Singapore (ap-southeast-1). Nếu bạn muốn sử dụng Region khác, hãy đảm bảo chuyển Region về Region bạn muốn sử dụng khi tạo các tài nguyên liên quan tới workshop.
- Giữ nguyên cấu hình.
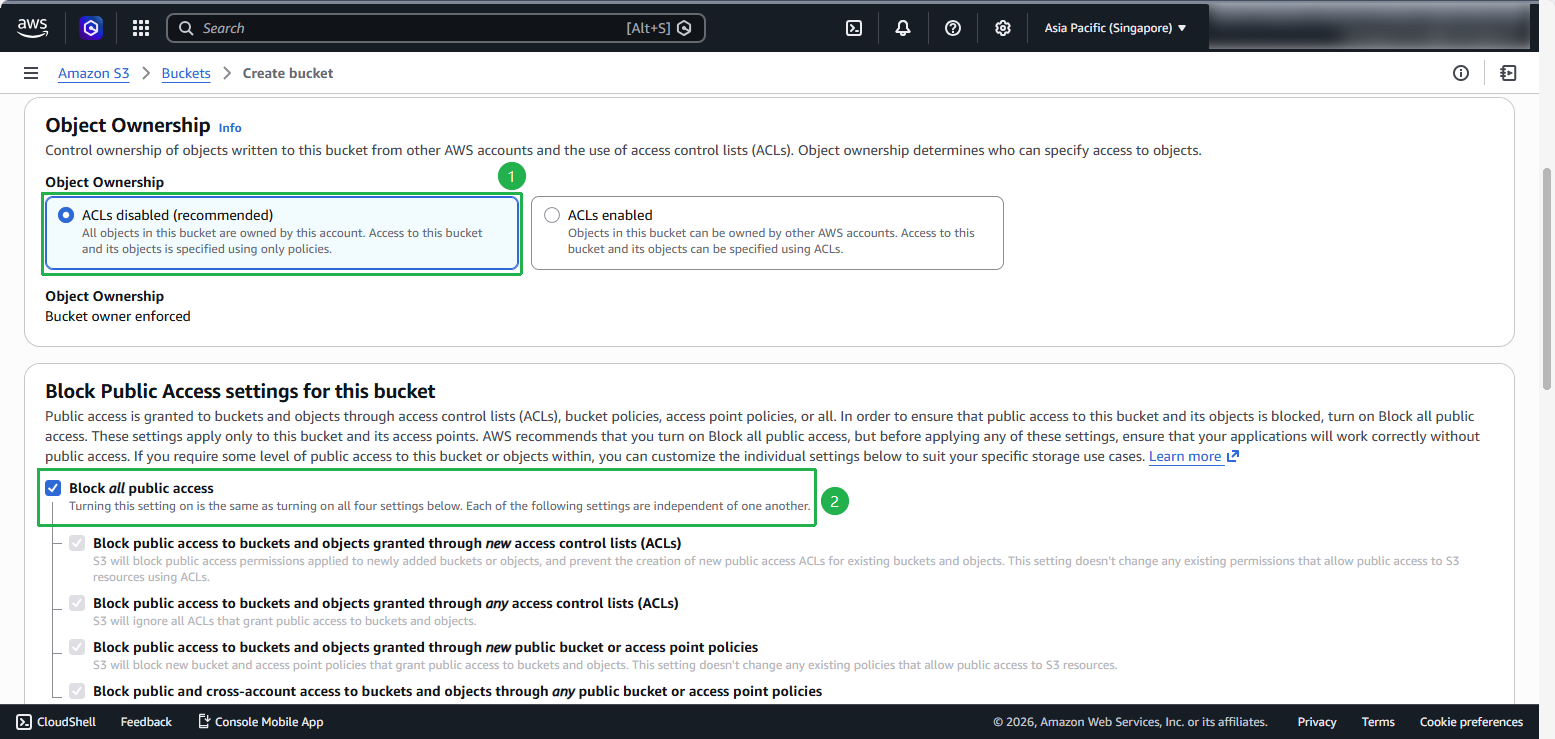
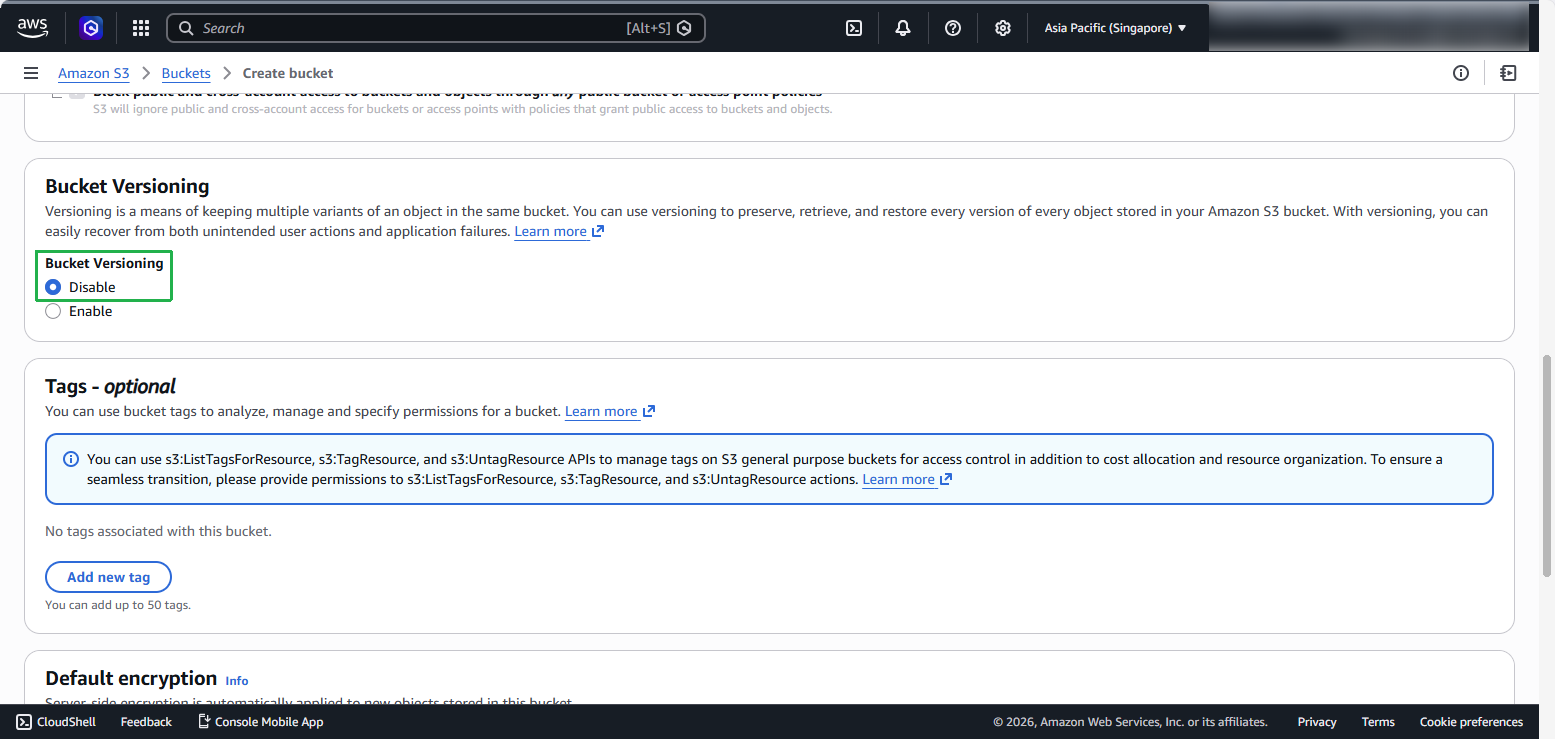
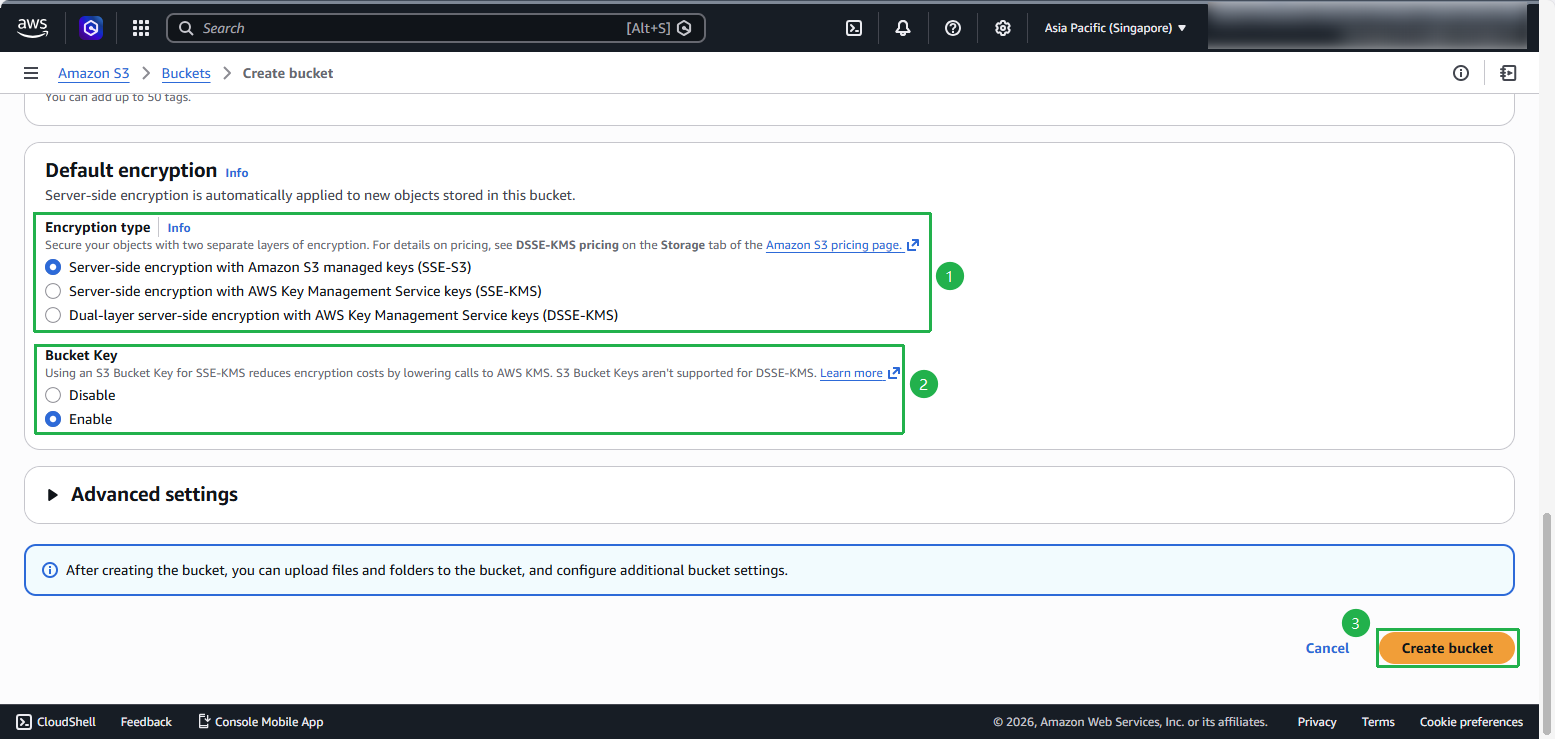
Tại mục Default encryption. Tại Encryption type, chọn Server-side encryption with Amazon S3 managed keys (SSE-S3).
Trong mục Bucket Key, chọn Enable và cuối cùng chọn Create bucket.
- Hoàn thành tạo S3 bucket.
Thực hiện tạo một folder lưu trữ.
- Chọn Create folder.
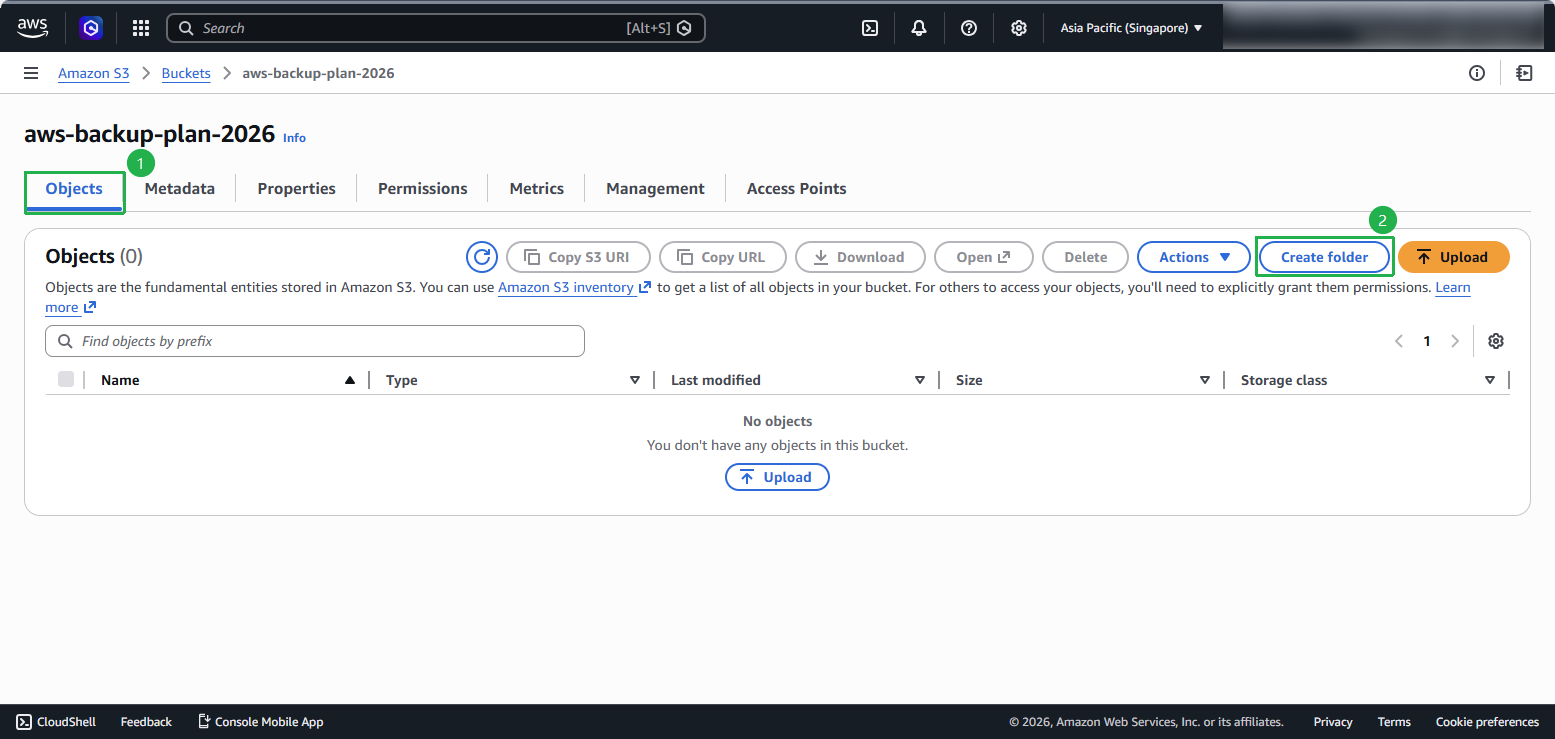
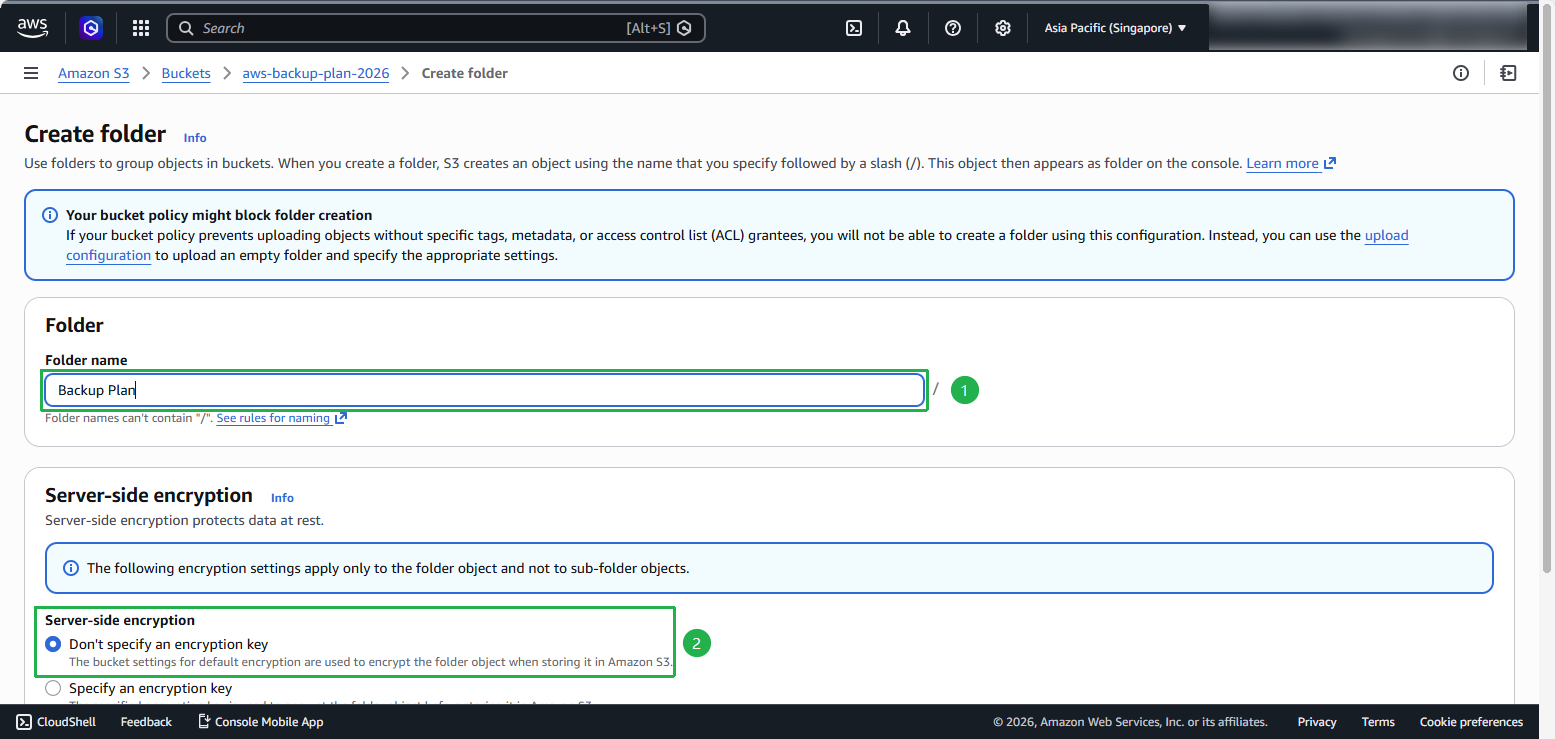
Trong giao diện tạo một folder:
Nhập tên
Backup Plan. Trong phần Server-side encryption, chọn Don’t specify an encryption keyCuối cùng chọn Create folder
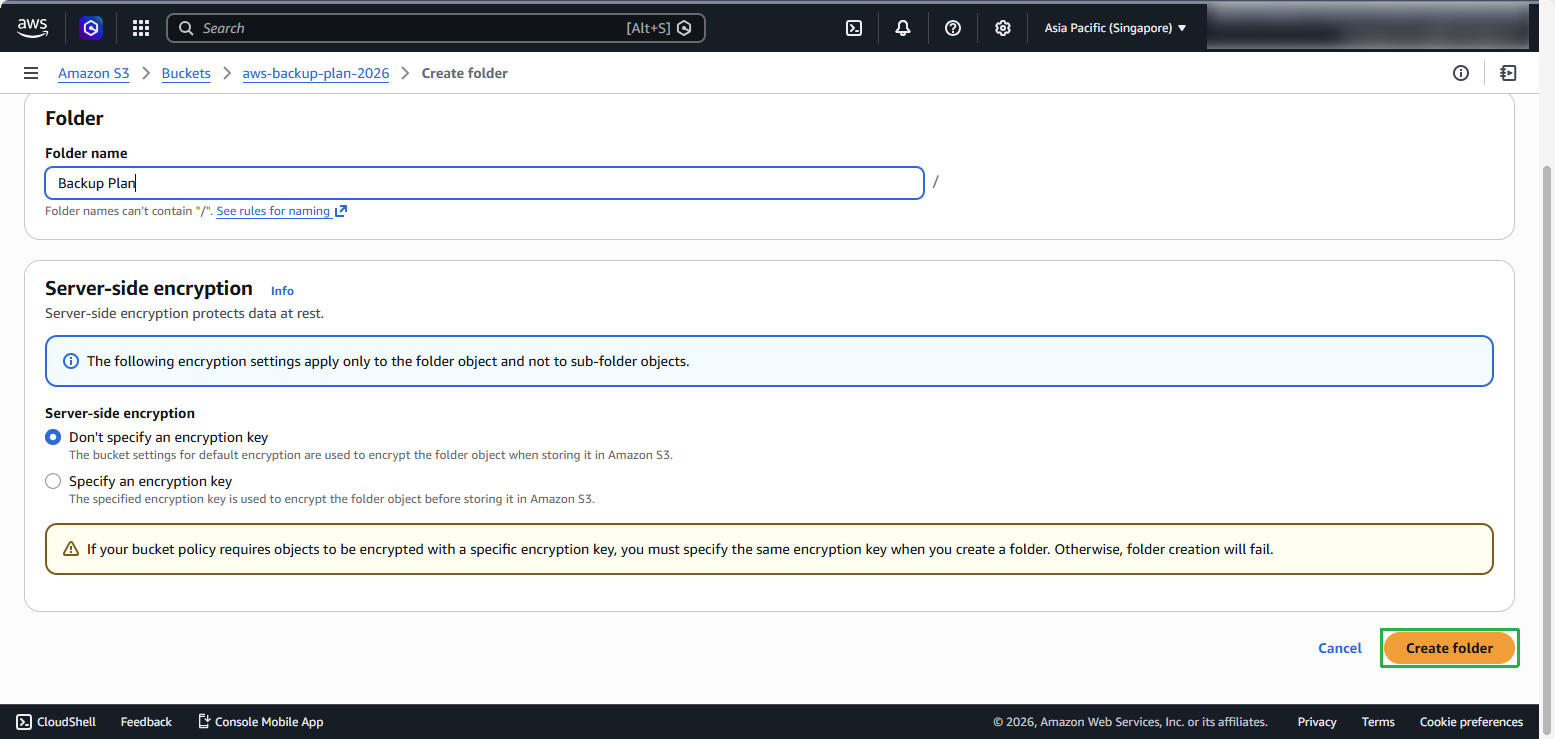
- Hoàn thành tạo một folder.
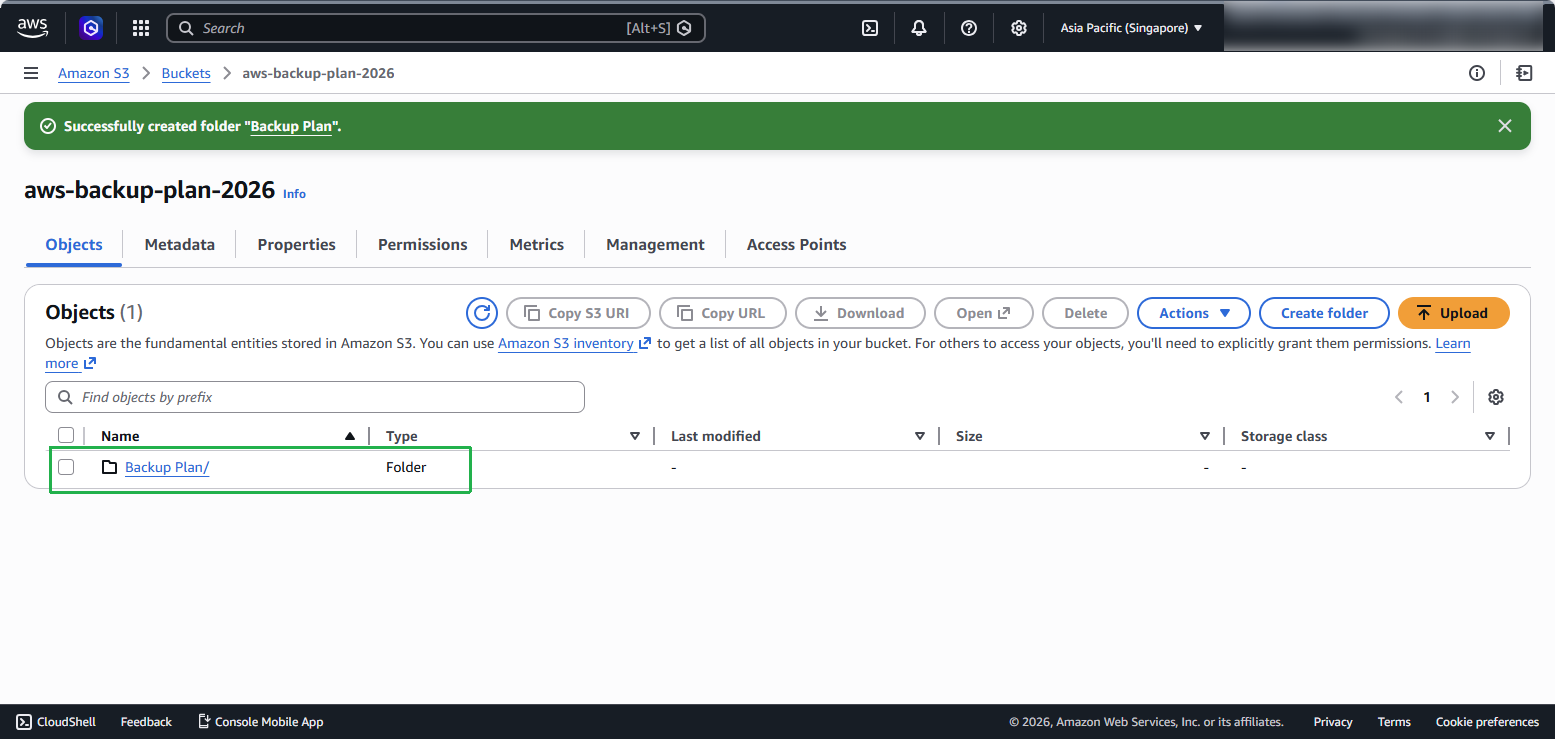
- Trong folder vừa tạo, thực hiện Upload các file đã tải về và đã giải nén.
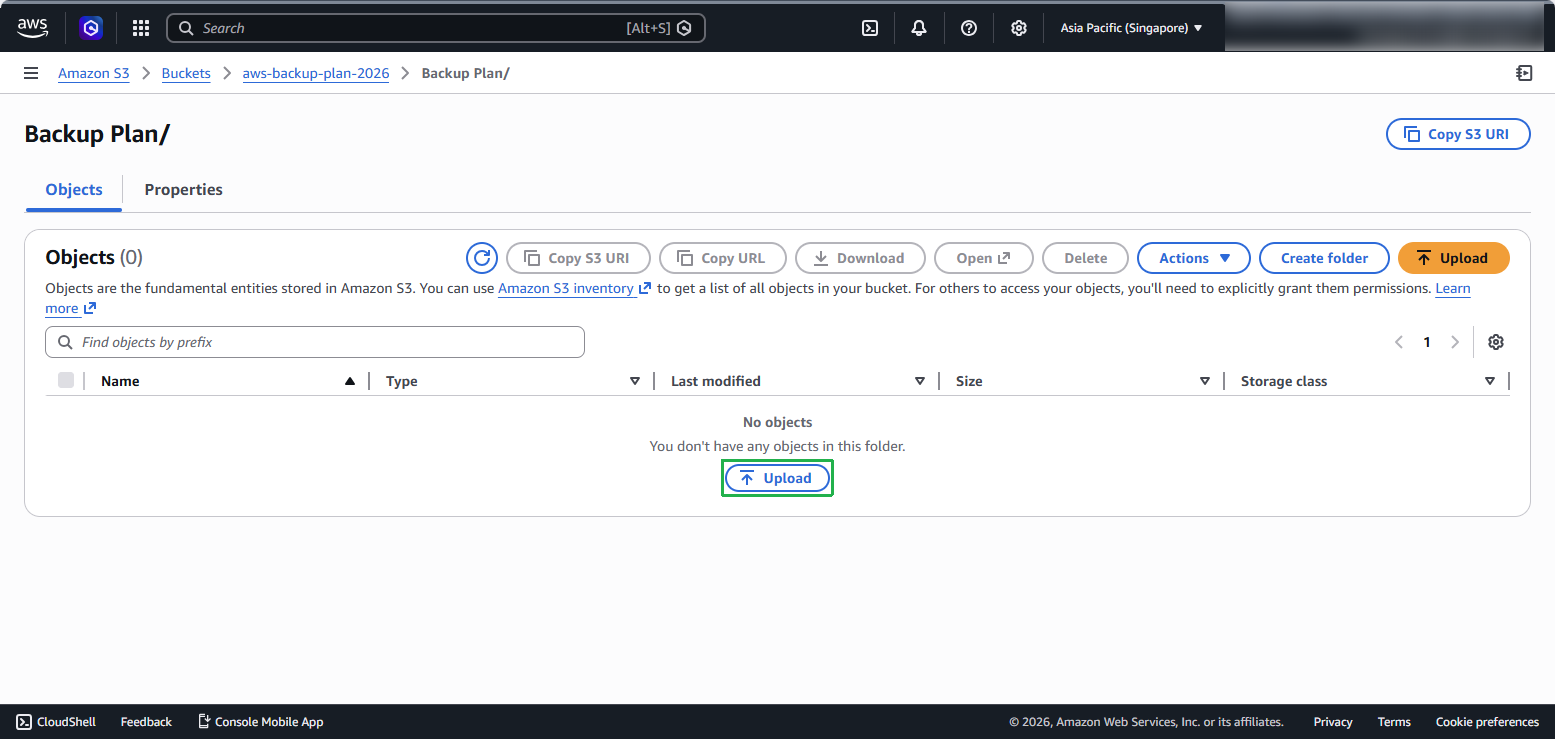
Trong phần Upload:
- Chọn Add files.
- Chọn các file muốn tải lên.
- Chọn Upload.
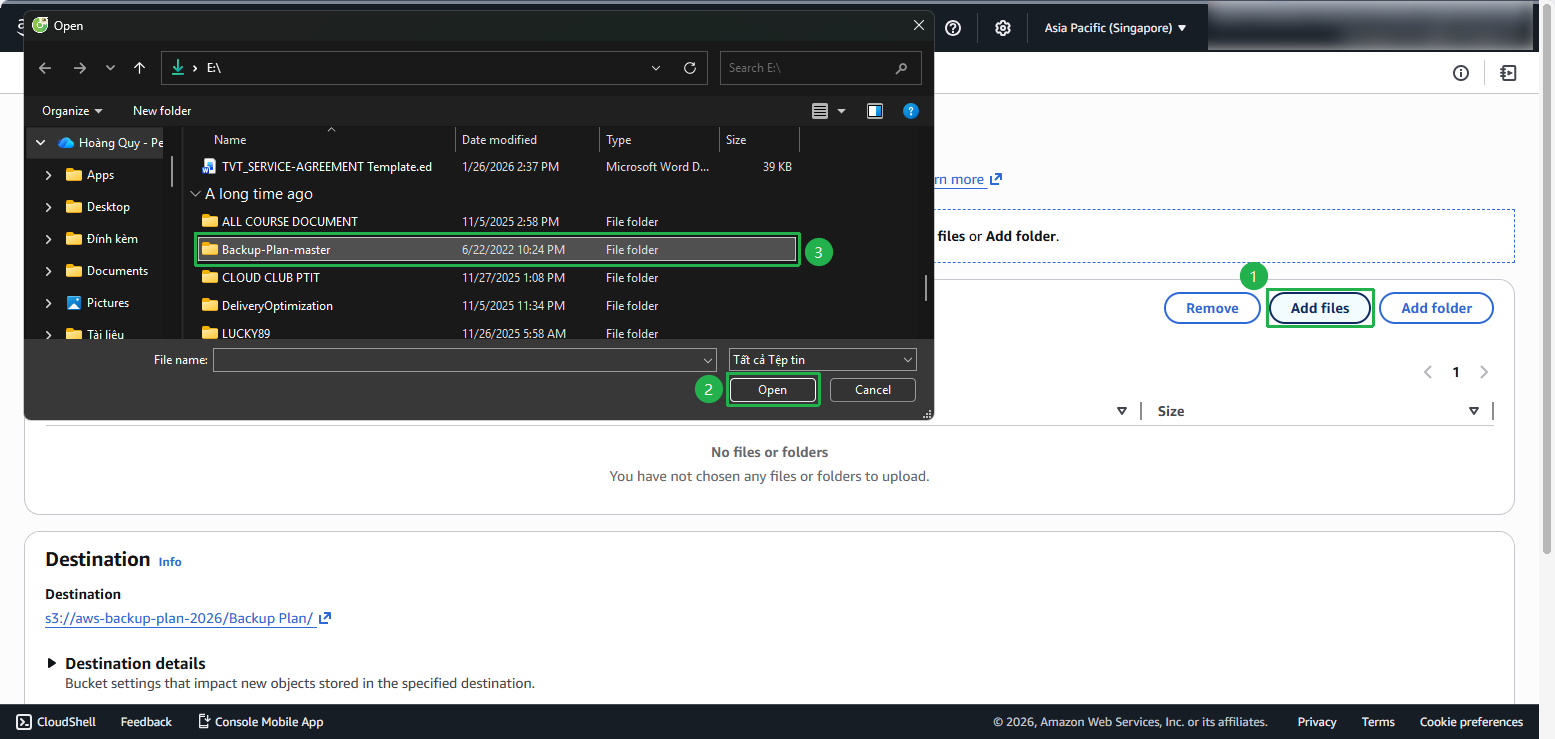
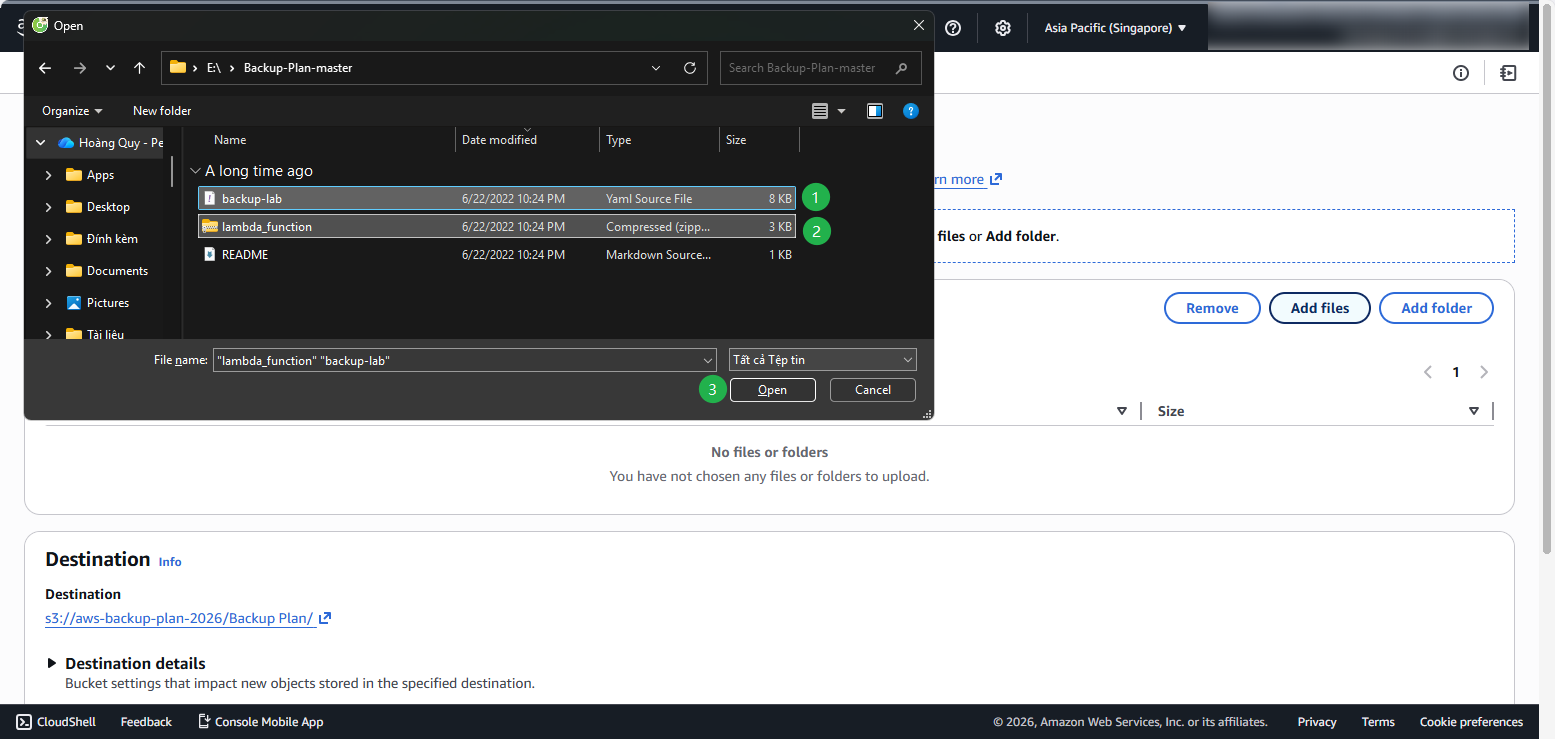
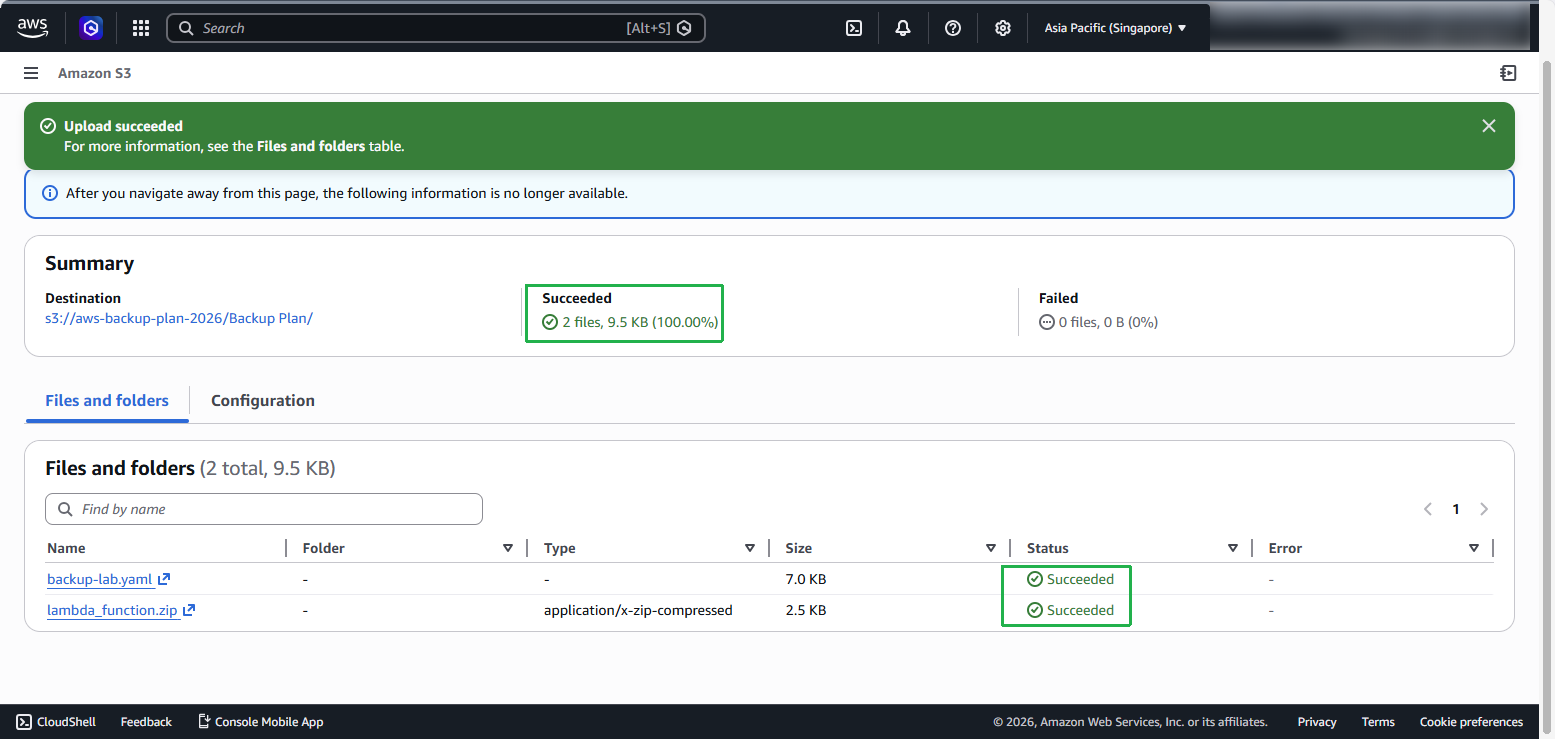
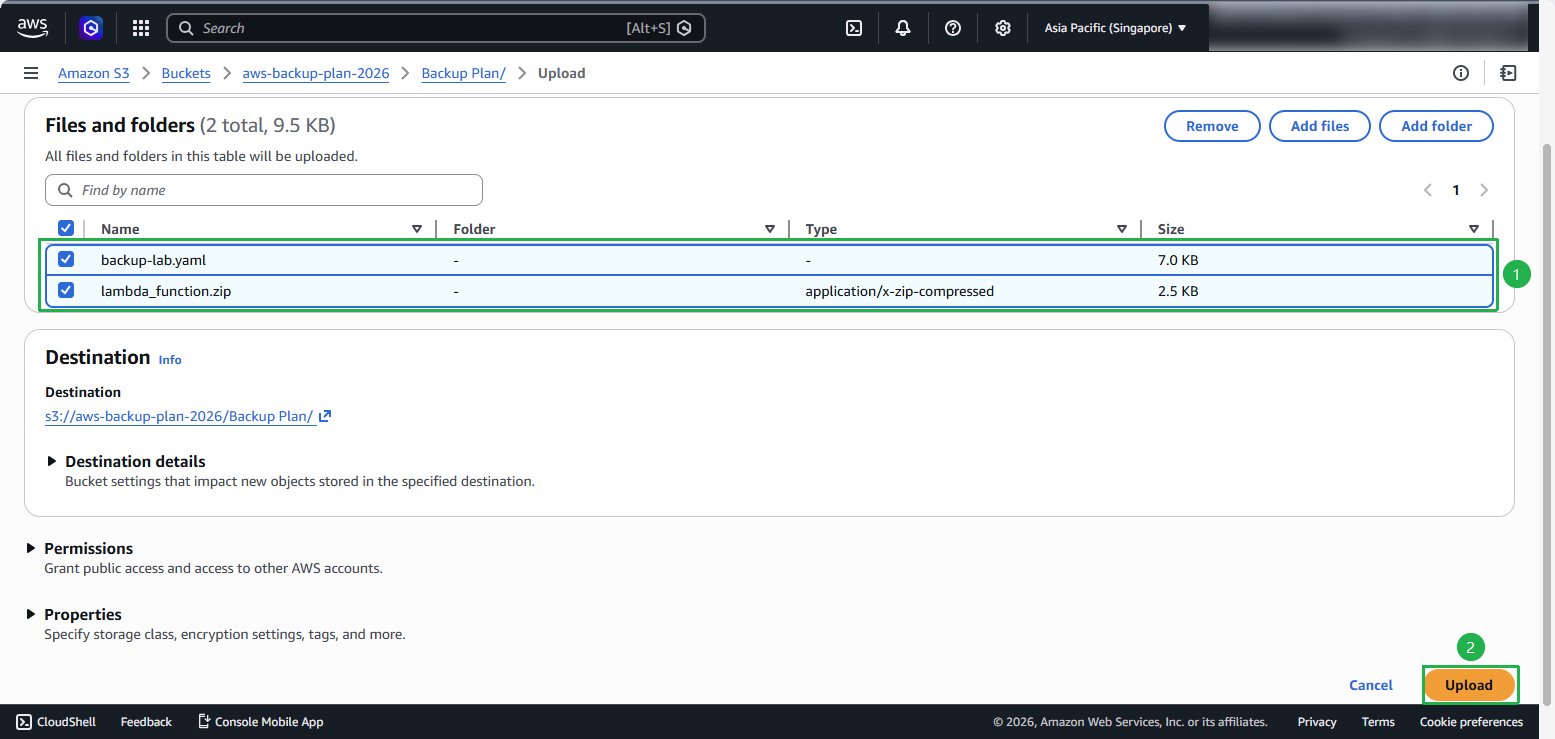 13. Hoàn thành tải các file.
Thực hiện cấu hình Permissions cho S3 bucket:
- Đối với Block public access (bucket settings).
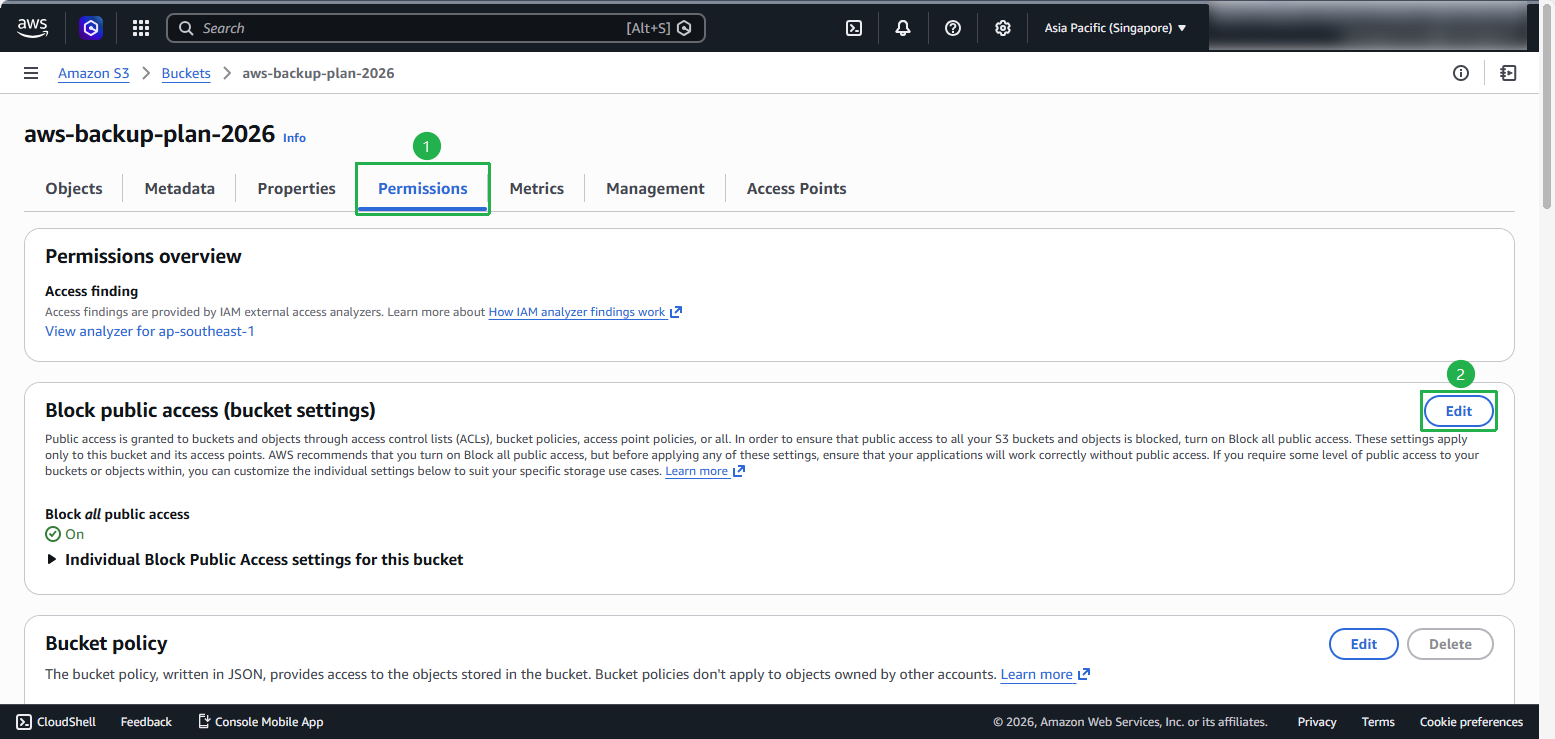
- Đối với Block public access (bucket settings).
Bỏ chọn Block all public access:
- Sau đó, chọn Save changes.
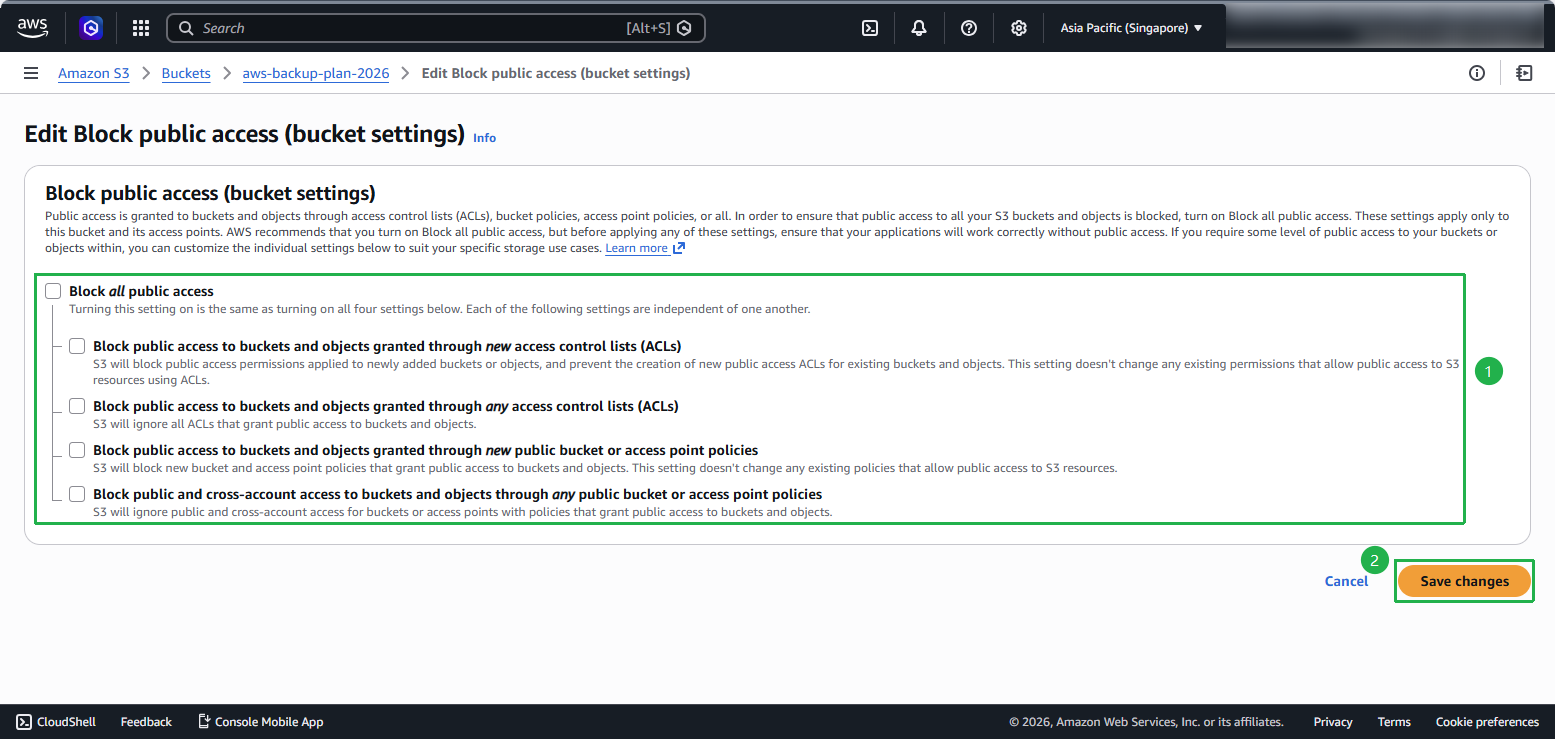
- Sau đó, chọn Save changes.
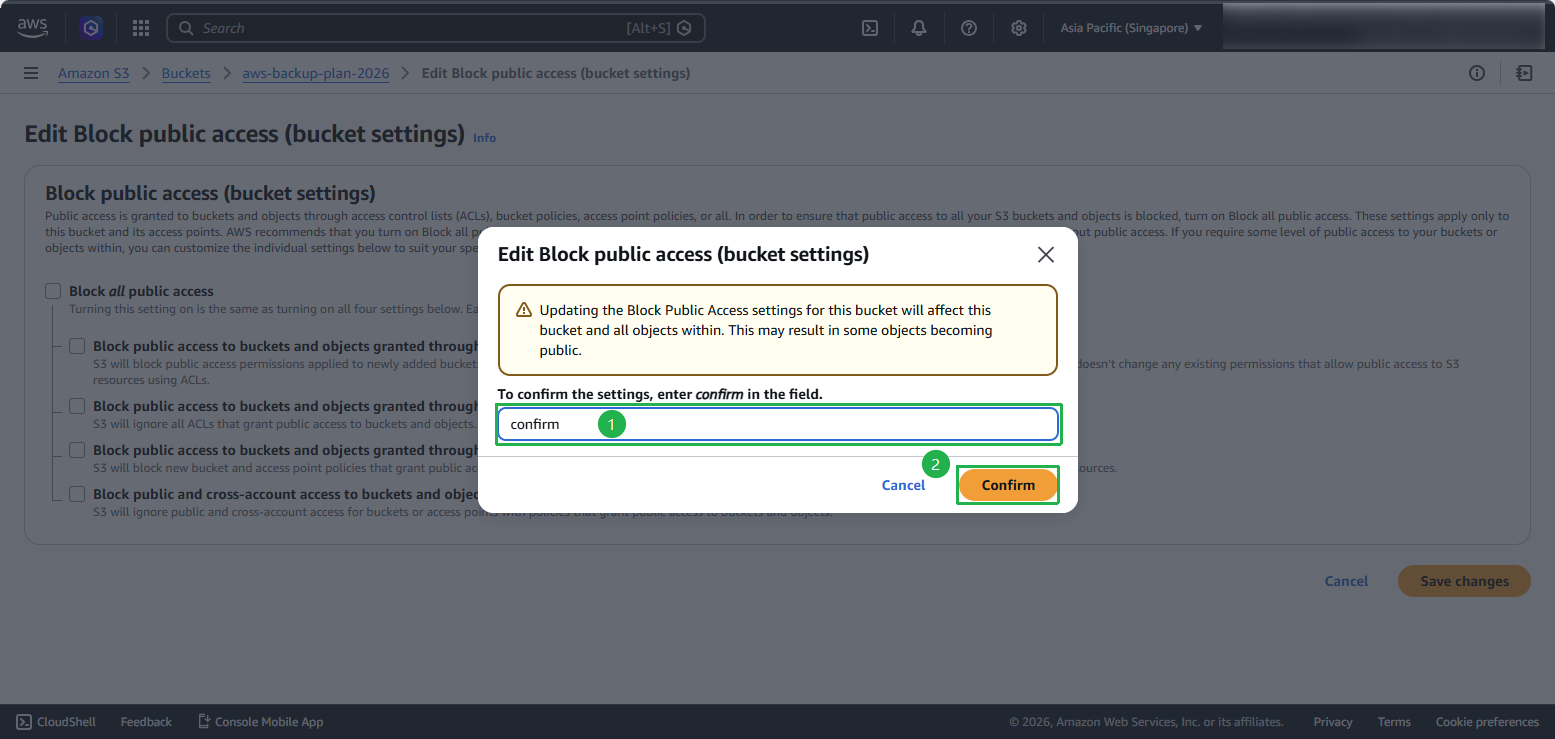
Xác nhận bằng cách chọn confirm và sau đó chọn Confirm.
Sau đó sẽ thực hiện cấu hình Bucket policy:
- Chọn Edit.
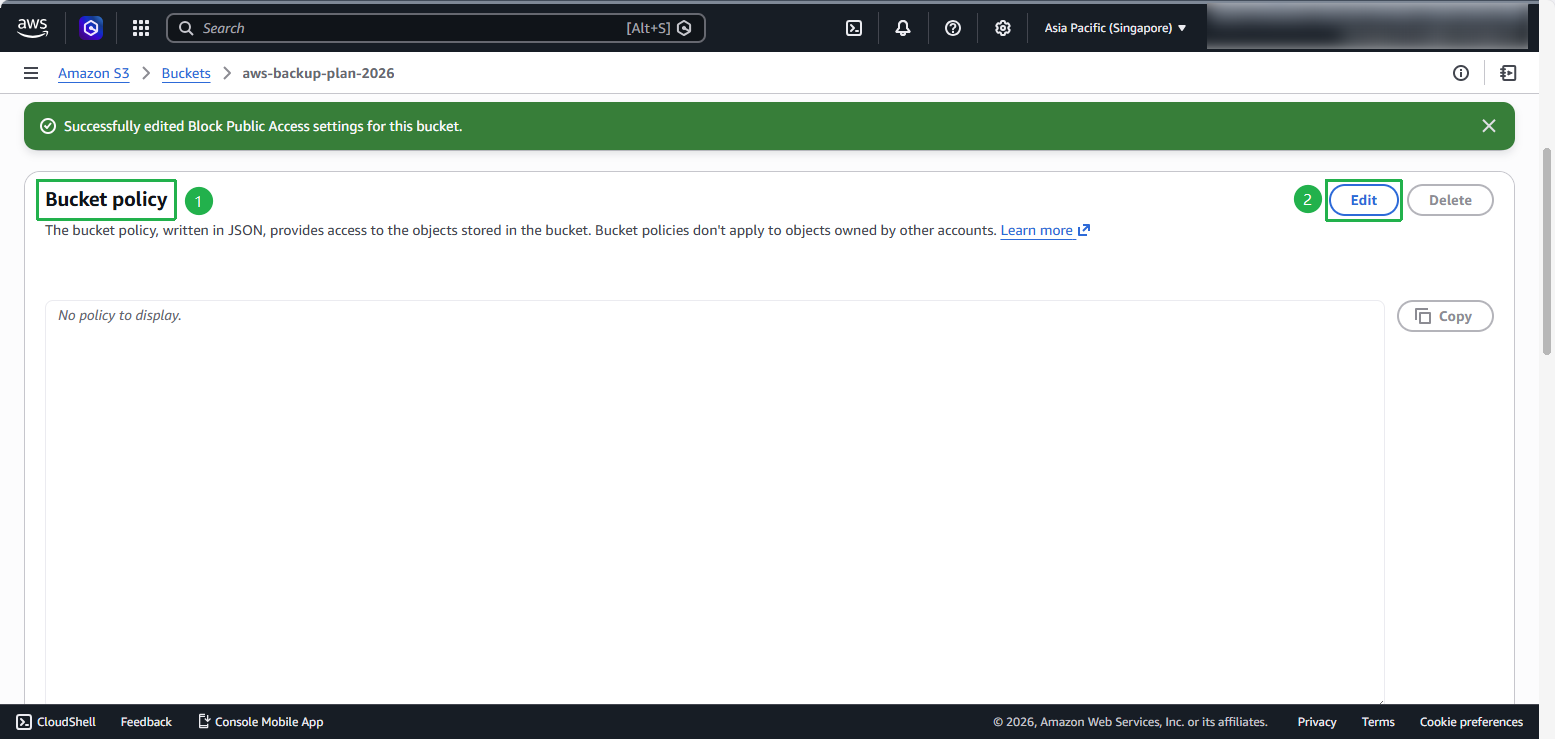
- Chọn Edit.
Trong giao diện Edit bucket policy:
- Nhập đoạn code sau và thay bằng Bucket ARN của bạn.
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Sid": "PublicReadGetObject",
            "Effect": "Allow",
            "Principal": "*",
            "Action": [
                "s3:GetObject"
            ],
            "Resource": [
                "arn:aws:s3:::Bucket-Name/*"
            ]
        }
    ]
}
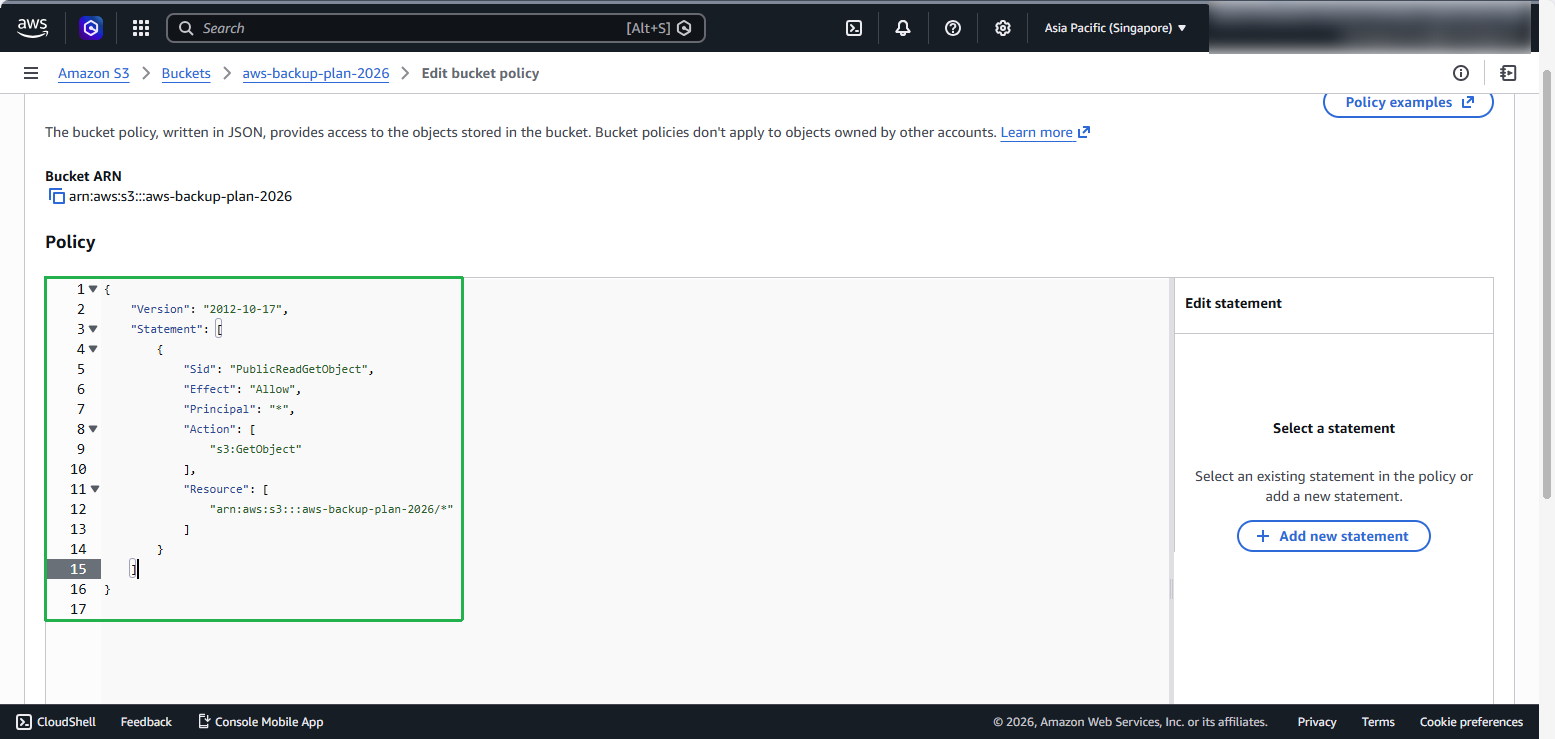
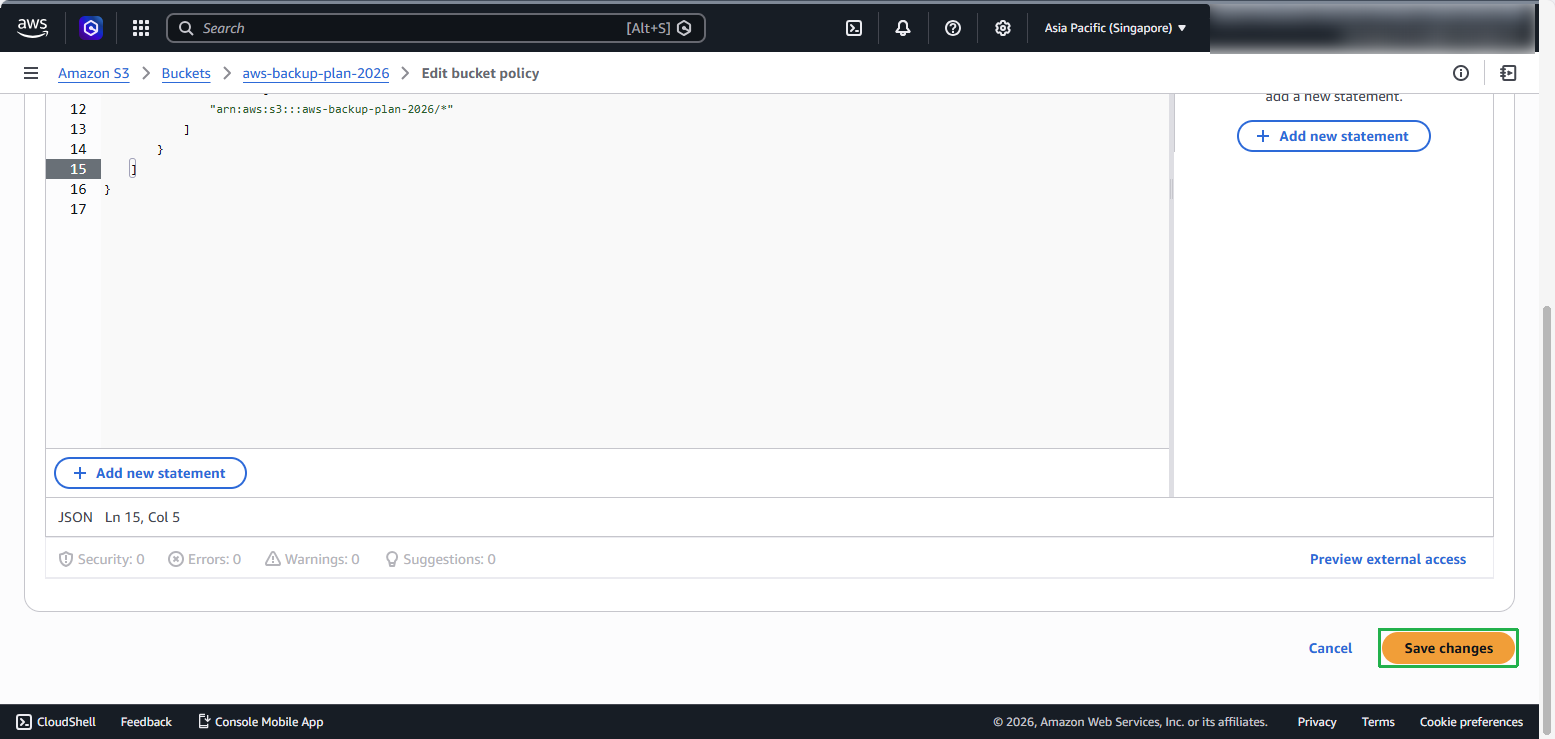
Chọn Save changes.
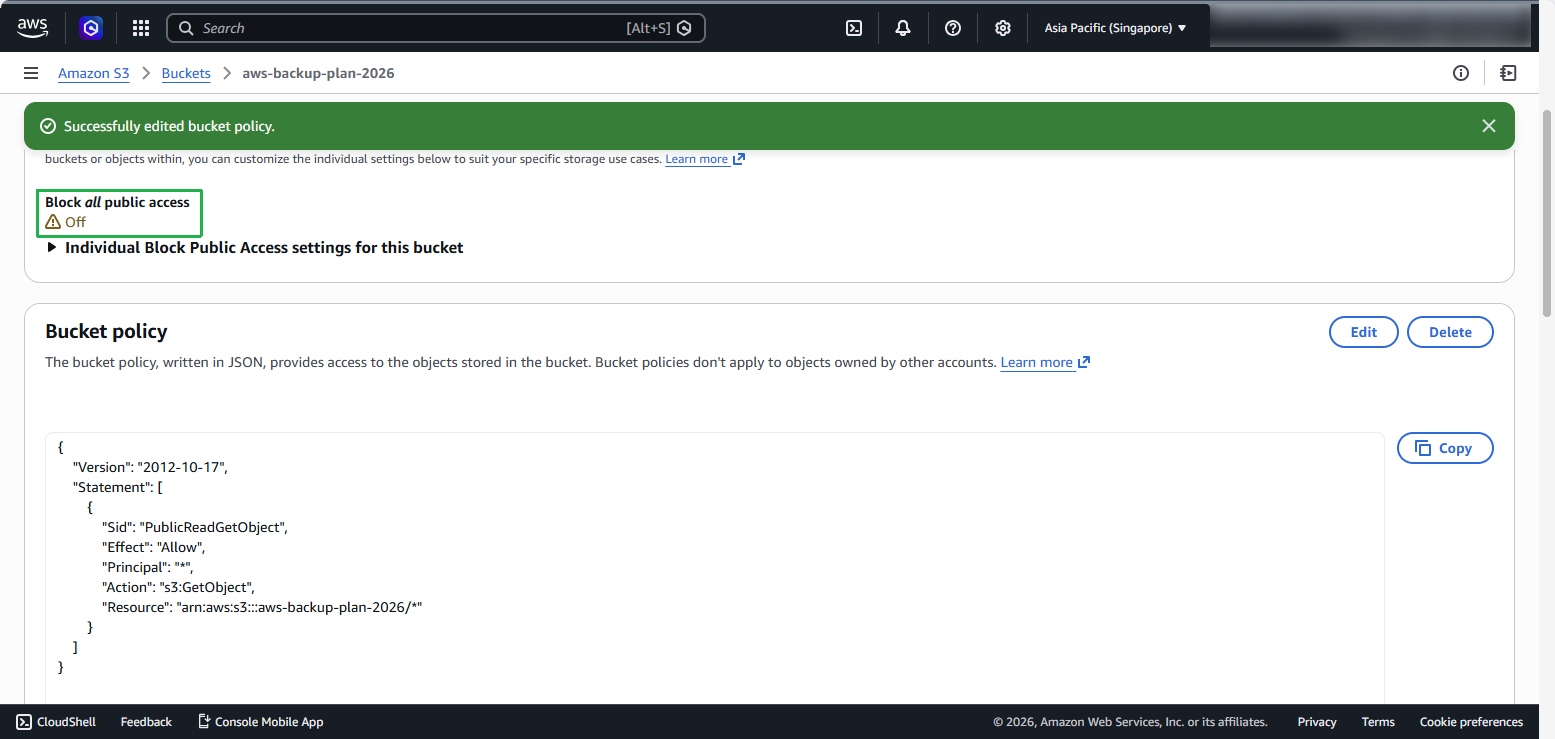
Kiểm tra Permissions đã Public.
Sao chép thông tin đường dẫn của lambda_function.zip.
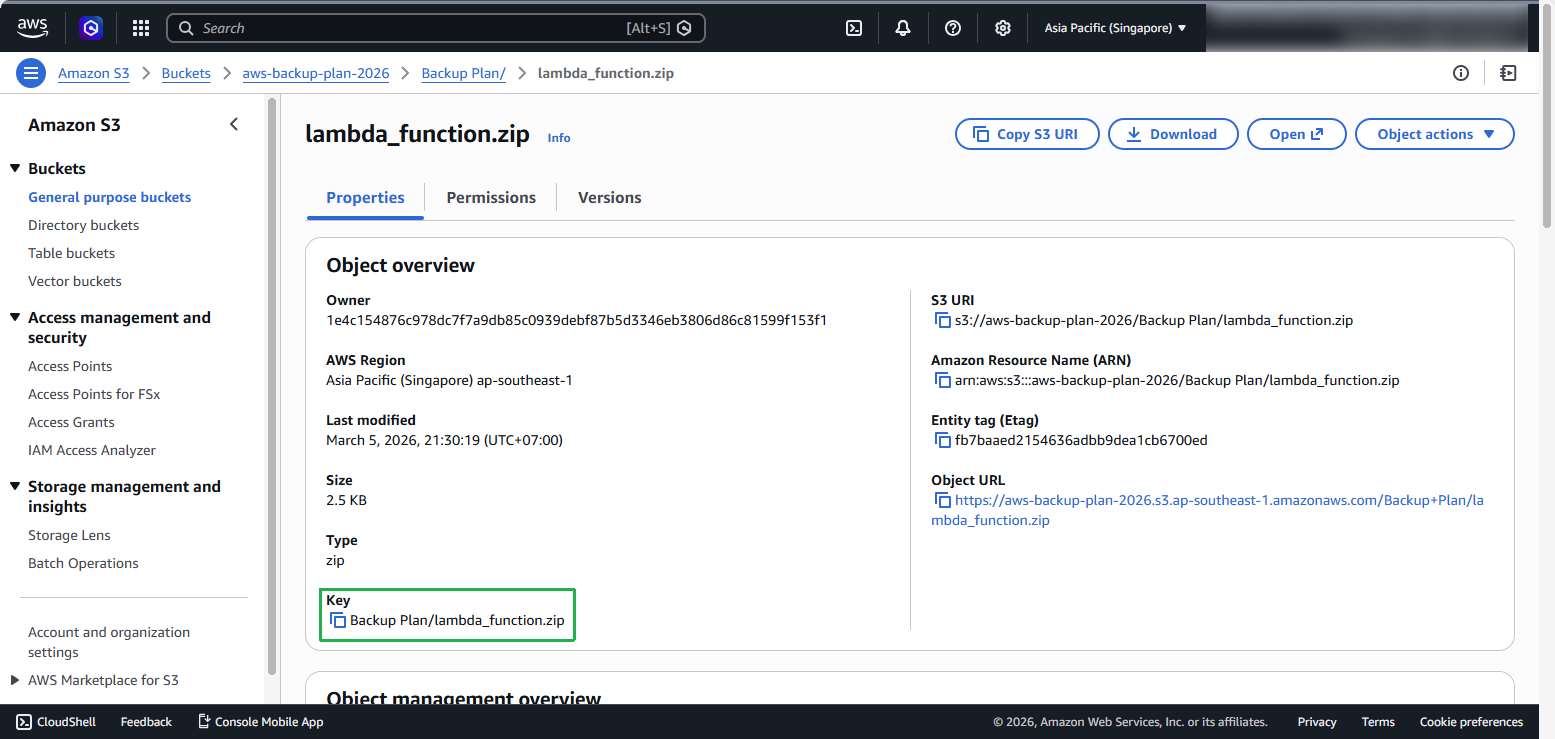
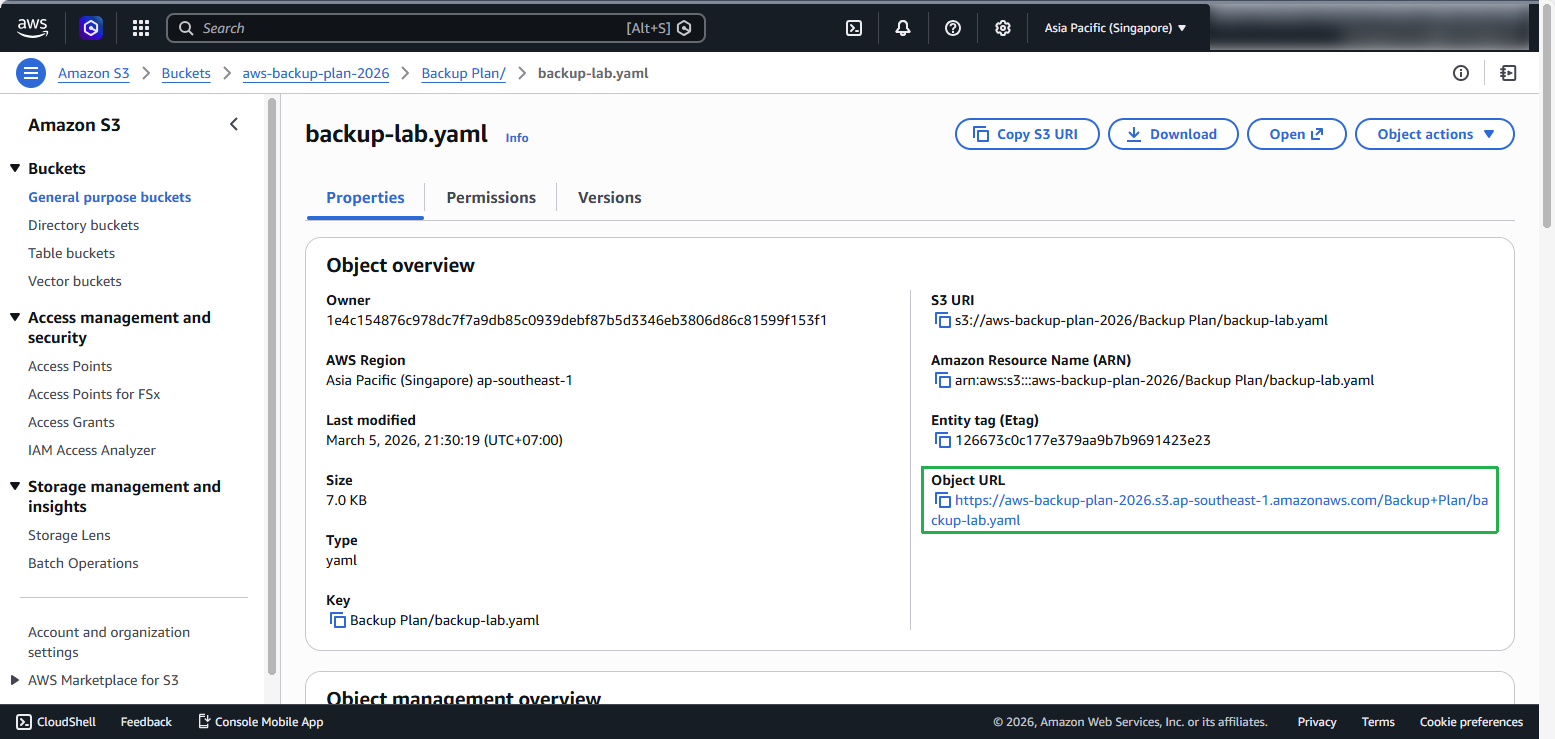
Sao chép thông tin Object URL của file backup-lab.yaml.